どんなことでも戦争はよくない。今回のウクライナの問題で真剣に考えさせられる。核戦争一歩手前だし、底知れぬ不安。子供の頃にみた「はだしのゲン」の映画のシーンがフラッシュバックしてくる。戦争はよくない。核兵器はもっとよくない。絶対ダメ。
カテゴリー: Diary
-
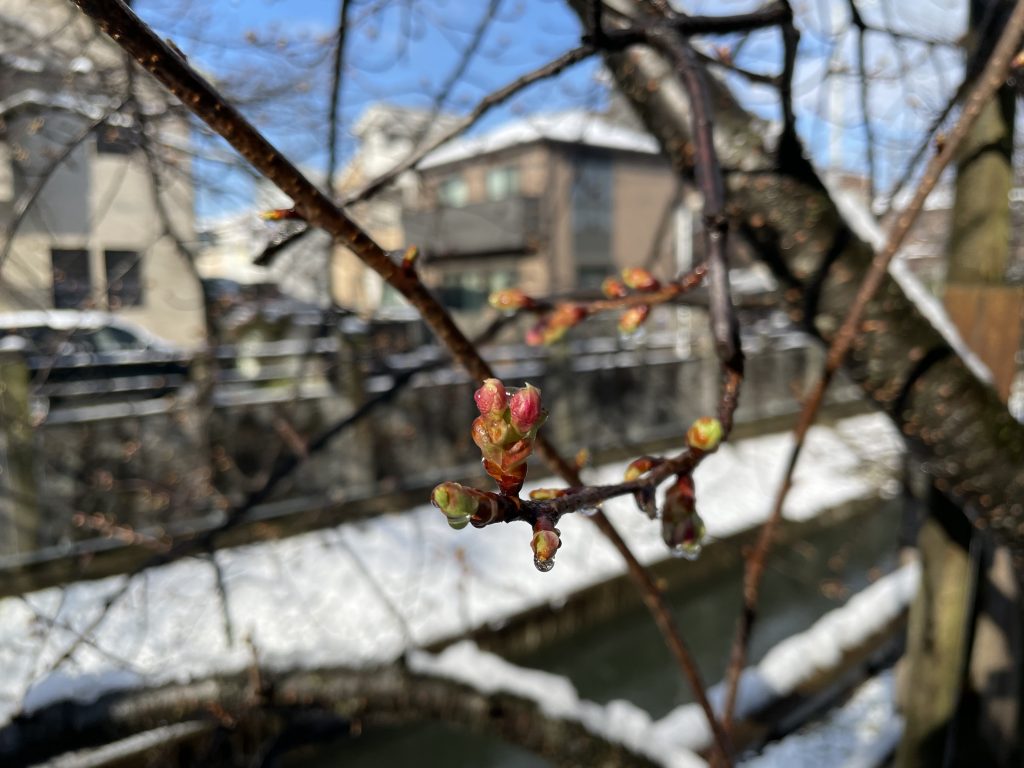
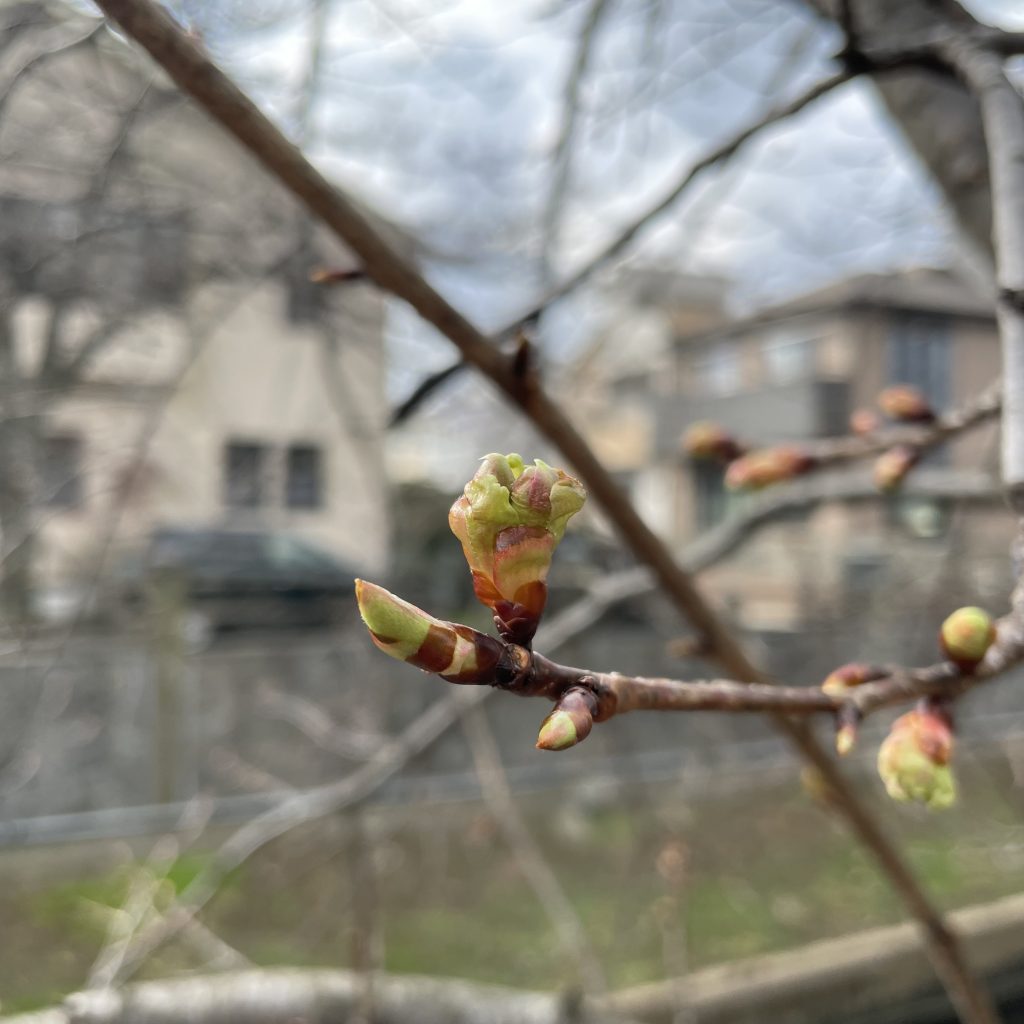
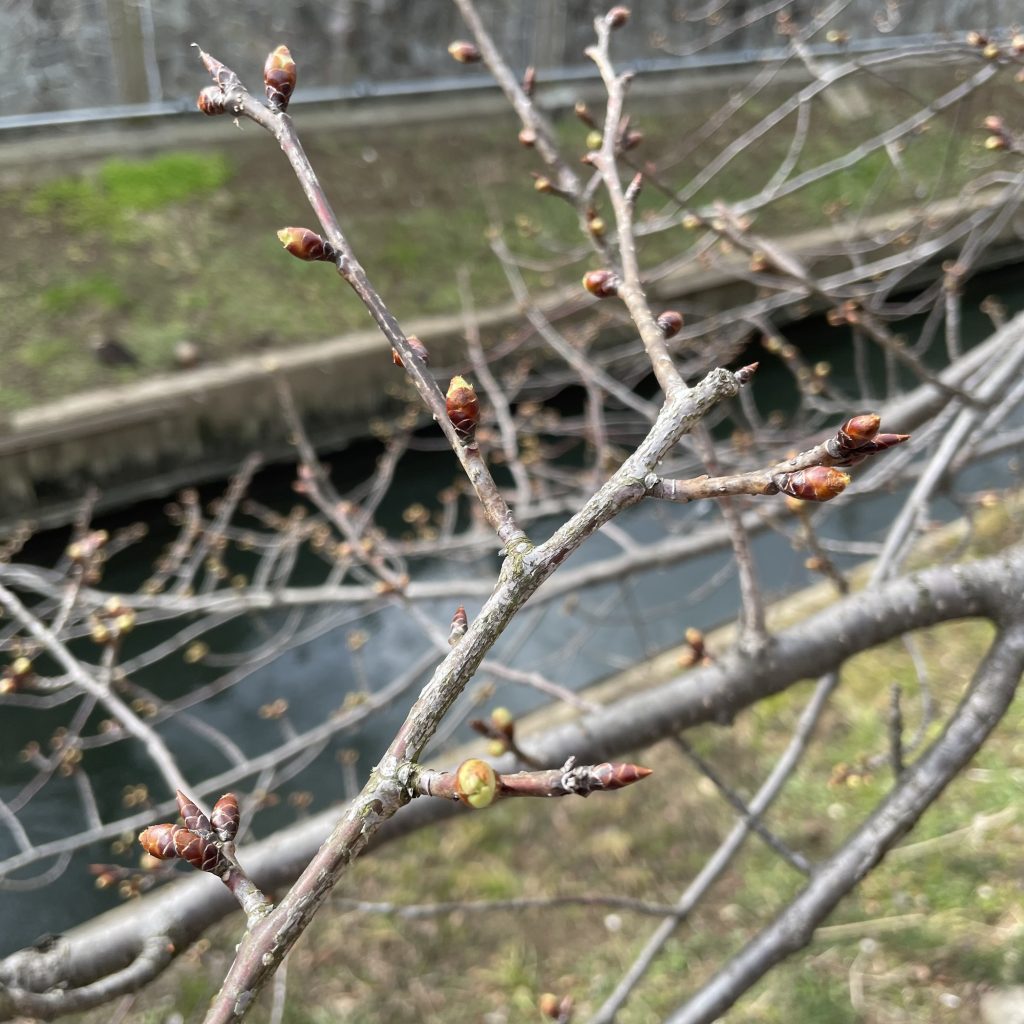
真間川の河津桜が咲き始めた(2022/2/22)
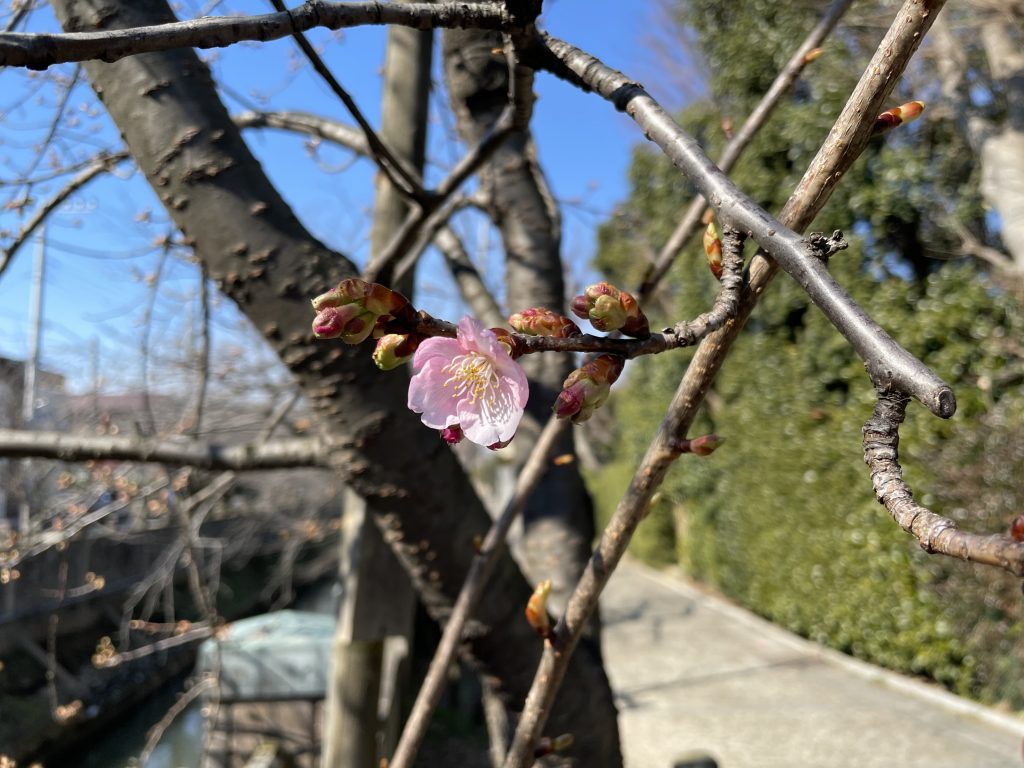
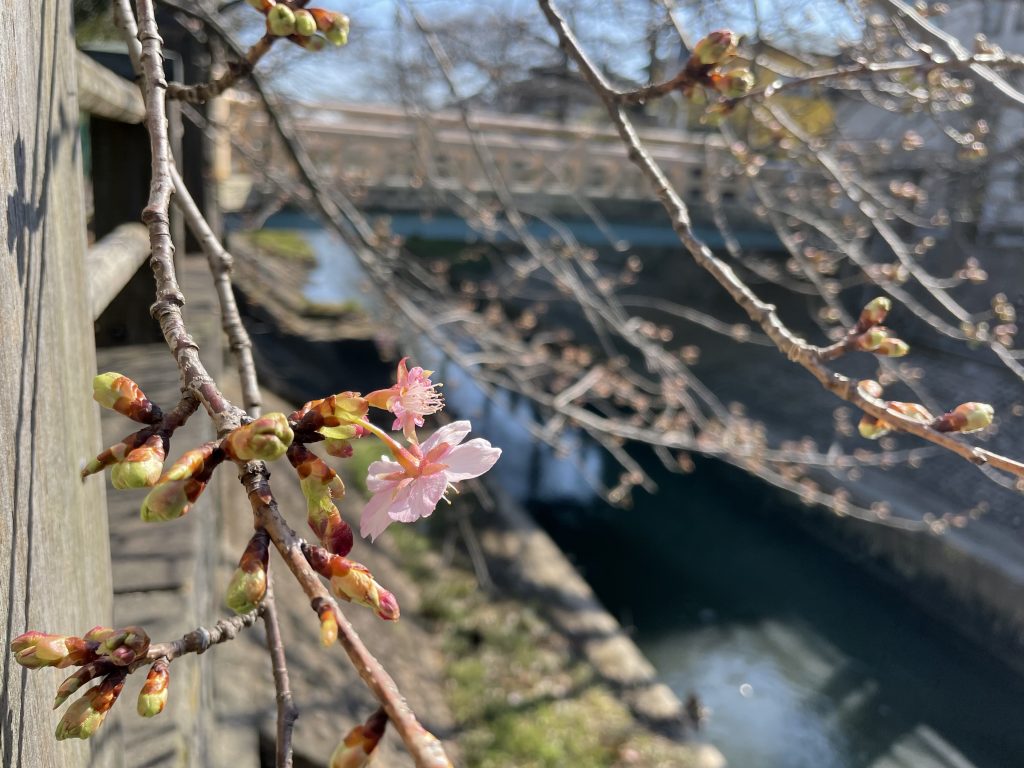
真間川の河津桜がやっと咲き始めた。寒い日々が続き、すぐに咲き始めると思ってからかなり経っての咲き始めだった。
まだ、1本の木で、2,3輪しか咲いていない。蕾は成長しているので、これからはどんどん咲いていきそうだ。これから散歩が楽しくなる。
-
Google workspaceの無料利用の特権がなくなるので・・・
とても長いこと無料で使えていたGoogle Workspace(昔はGoogle Appsだったっけ)が、ついに有料化される。これの対応に困っているというのが本音。
さくらインターネットやGMOのお名前.comの安いメールサービスを契約して乗り換えれば、年間で2000円程度で大量のメールアドレスを維持できる。その分、容量や使い勝手は下がる。安いのにはわけがあるわけだ。
Google Workspaceで課金するのが一番手っ取り早いが、維持費がなかなか高い。Google Workspaceも値上げされているので、困った。ただ、使い勝手とかを考えると、有料サービスに切り替えるのが最適なんだけれど。今までの無料枠をずっと使えていたことがすごかったのかもしれないとも思う。
-
ウグイスかと思ったらメジロだった
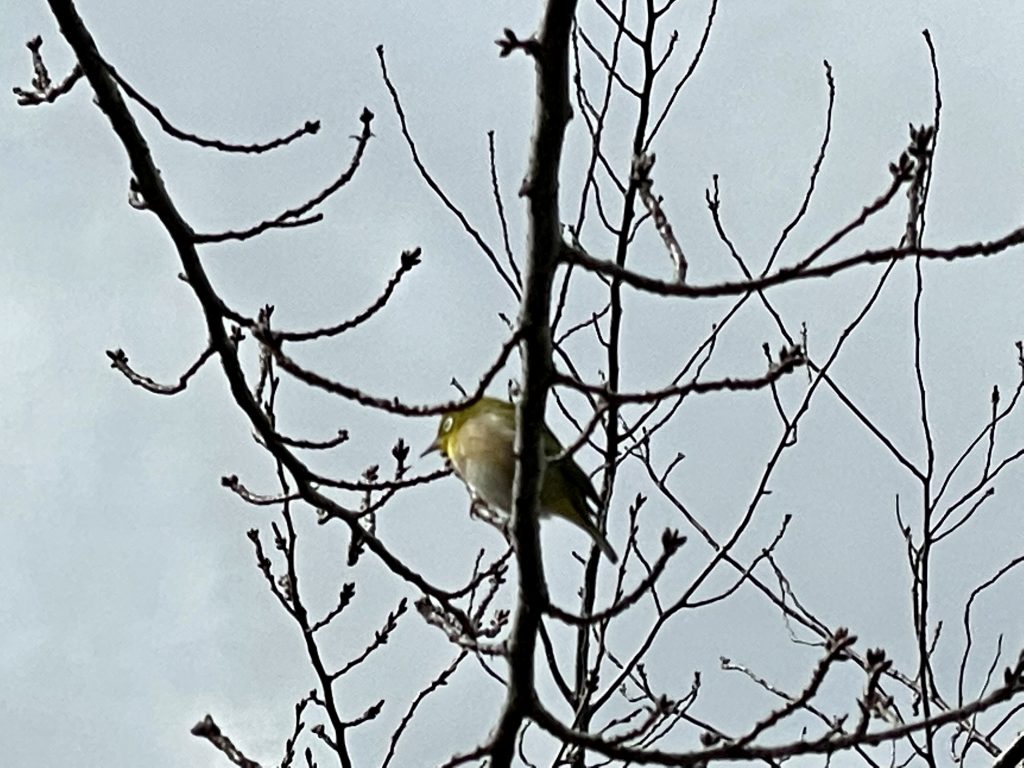
真間川の桜の木のところで、緑色の鳥がいたので、ウグイスかと思い、ズームで写真をとって確認したところ、メジロだった。写真だと目のところが、くっきりと白い。確認は大事。鶯はまだだろうか。
-
数年ぶりにEmotetが流行中
数年ぶりに、Emotet(エモテット)の攻撃が活発になっているとのこと。大手企業で、Emotetの被害が広がっている。IPAでも注意喚起を行っている。
クラシエ、マルウェア「Emotet」に感染 ライオンや積水ハウスに続きhttps://www.itmedia.co.jp/news/articles/2202/10/news113.html
「Emotet(エモテット)」と呼ばれるウイルスへの感染を狙うメールについてhttps://www.ipa.go.jp/security/announce/20191202.html
インフルエンザのように数年に1回 Emotetが流行する。迷惑なので、この手の攻撃の流行はいらないのだが。わかりにくく、巧妙化しているので、Emotetに気をつけなくては。
-
ボラの大群がそじょうしていた
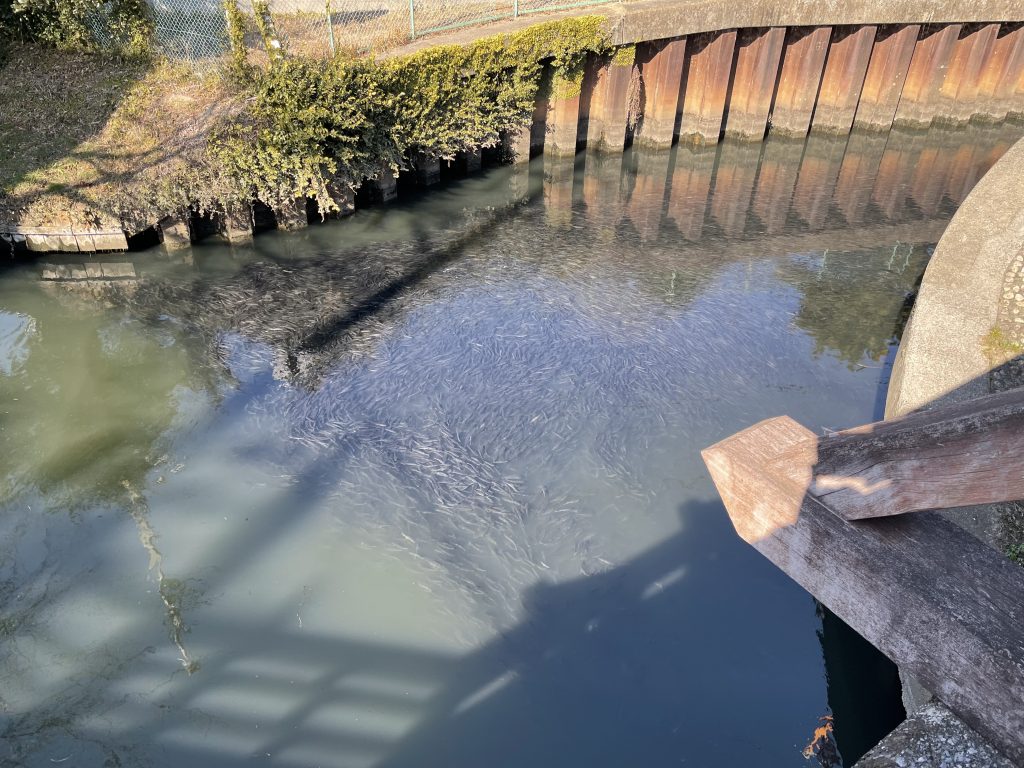
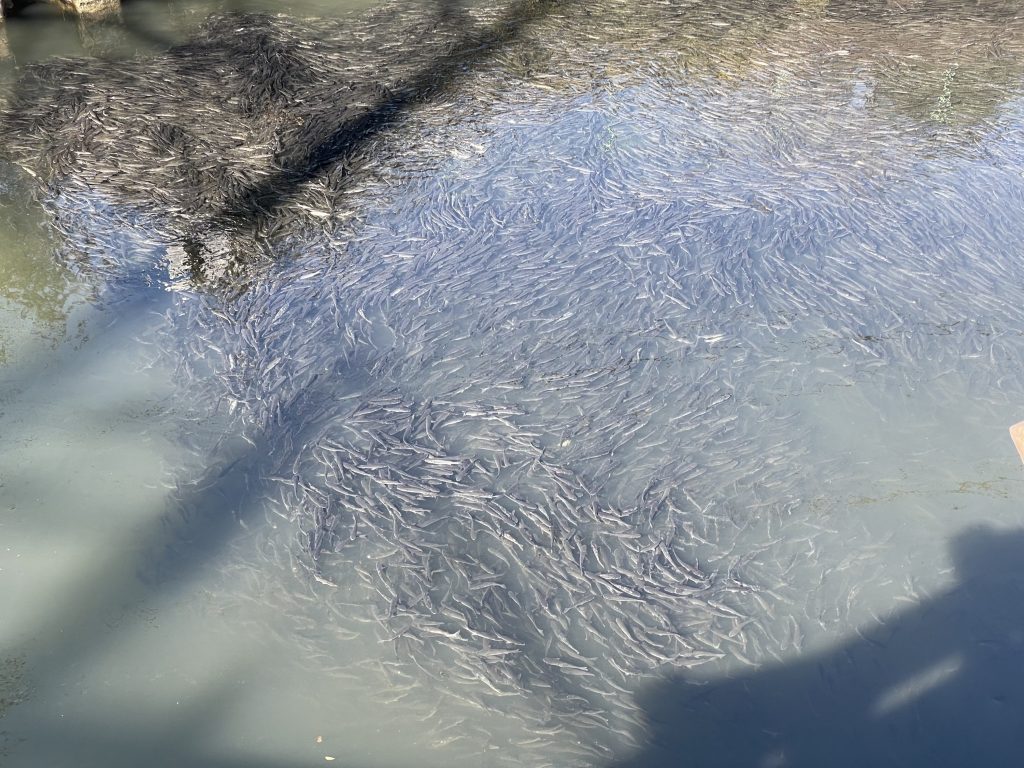
真間川をボラの幼魚が大量に俎上していた。前にみた群れの2倍から3倍くらいの数になっていて、かなりの大群だ。
この場所の下流の場所には鵜と鷺などの集団がいた。500mちょっとしか離れていないのだが。こちらにくれば食べ放題なわけだが、ここには捕食するような鳥はいない。ライギョはいるはずだが、こんなにたくさんはいらないだろう。面白いものだ。
-
「情報セキュリティ10大脅威 2022」が発表された
今年(2022年)の情報セキュリティの10大脅威がIPAから発表された。
https://www.ipa.go.jp/security/vuln/10threats2022.html
個人の情報セキュリティの脅威は、あまり昨年とかわらない。COVID‐19の影響でネットショッピングやキャッシュレス決裁が増えている状況が継続されているので、順位の変動はあるが、昨年と同じ脅威が継続している。
個人ではなく、企業などの組織を対象にしたところをみると、昨年と同じく、リモートワーク(テレワーク)環境を狙った脅威が上位にいる。今年は、これらに加えて、「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」が増え、「脆弱性対策情報の公開に伴う悪用増加」の順位が上がっている。昨年後半のLog4Jの脆弱性が与えたインパクトが大きかったのだろう。
いろいろと考えなければならないのは、「脆弱性対策情報の公開に伴う悪用増加」と「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」が注目されることによって、対策を求められるケースだ。何ができるかというと、常日頃からセキュリティパッチを継続的に当て続けること、緊急でセキュリティパッチが出たときにパッチを当てられる体制(テストも含めて)を整えていることだ。対策としては、当たり前とはいえ、日本の組織は、これが一番難しいかもしれない。メンテナンス時間を定期的に設定して、パッチを当て、最新に保つというのは、コストがかかるから理解されないから。パッチを当てるときのトラブルも考えると、作業者のスキルレベルが高くないといけないわけで、そういう人を抱え続ける必要もある(そうすると部門コストが上がる)。
それから、ゼロデイ攻撃の対策としては、ログ監視や振る舞い検知が対策としては考えられる。ログの蓄積・分析は大容量の保存スペースが必要になり、分析ツールはログの量でコストが変わってくるので、コストが高い。クラウドサービスならば、というと、結局保存するログの量が増えるとその分コストがかかる。ログがあったとしても、分析できるだけのツールとツールを使うためのスキルが必要であり、難しい。アウトソースを行うという考え方もあるけれど、これまたコストがかかる。そもそもアウトソース先が機能してくれるかも業者によっては怪しい。それに最後は、普段の行動なのかどうかの見極めが必要になってくるので、業務パターン(の通信パターン?)に精通している必要がある。
対策を迫られると、「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」と「脆弱性対策情報の公開に伴う悪用増加」への対応の解はあるが、実際に行うのは難しい。公開された脆弱性への対応は、対応できる人がいるかどうかと、常日頃からセキュリティに対する対策をしているかが一番のまっとうな対応だろう。ゼロデイは対応にコストをかけるかどうかだろう。
-
北京冬季オリンピックではスマホやPCを使い捨て推奨なくらいセキュリティが危ないと思われるようだ。
北京冬季オリンピックの開会式でスマートフォンで撮影しながら、入場してくる選手が多数いた。中国のネットワークを使っていてセキュリティは大丈夫なんだろうか。そういう疑問への回答の記事がWiredにある。
“使い捨てスマートフォン”が欠かせない北京冬季五輪、そのセキュリティリスクの深刻度
https://wired.jp/article/winter-olympics-2022-phones-security/なるほど。たぶん、国によって違うだろうけれど、アメリカは選手にプライベートのスマホではなく、オリンピックのときだけ使うスマホをすすめている。体調管理アプリをスマホにいれれば、行動が筒抜けだろう。中国のネットワーク網を使えば、そのエリアを保護する目的でファイアウォールが入れられていれば通信も筒抜けなわけだ。今回のオリンピックはバブル方式で、選手も関係者も報道陣も行動制限が厳しいので、監視の手間は少ないから、なおさらなのだろう。
スマホもPCも、オリンピックのときだけの使い捨てを推奨とは、それほど危険視されているということ。日本の報道だと、COVID-19対策のことばかり報道されている。このようなセキュリティの話は聞かないので、偏りがあるなと思う。日本の報道各社や関係者は、どのような対策をしているのだろうか。していないような気がしなくもないけど。
中国内から中国のネットワークを介さずに通信しようと思うと、衛星通信くらいだろうか。低軌道通信衛星を使いつつ通信を暗号化すればいけるか。無線通信だから、傍受する方法が編み出されるだけなのだろうけど。諜報系の対策はいたちごっこだから。