カテゴリー: 技術系

  • SQL ServerのDBを読み取り専用にする方法

    SQL Serverのデータベースを読み取り専用(リードオンリー)する、または解除するには、次のことを行う。

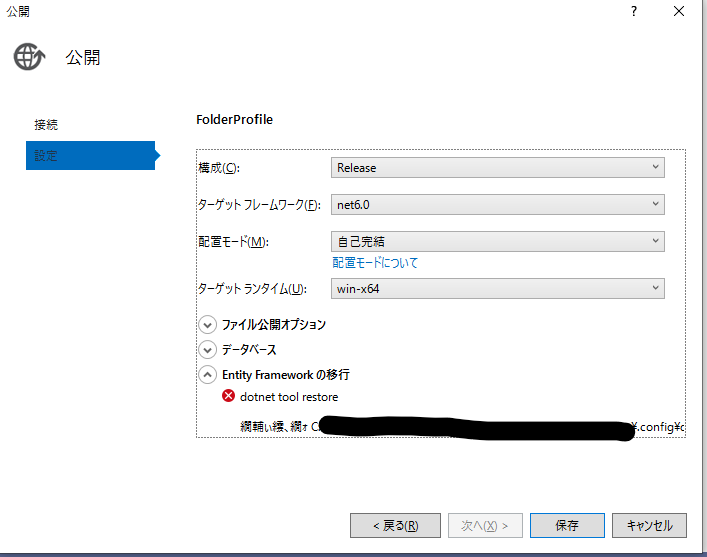
    1. SQL Server Management Studio (SSMS) を使い、管理権限のあるユーザで接続する。

    2. 対象のDBを選択して、右クリックして、プロパティを開く。

    3. オプションを開く。

    4. 「状態」の中にある「読み取り専用データベース」の項目を探す。

    5. 「読み取り専用」にする場合は、プルダウンで「True」を選択する。読み取り専用を解除する場合は「False」を選択する。

    6. 「OK」をクリックする。これを行うと、一度、該当DBへのすべての接続が切断されるので注意すること。

  • Oracle DatabaseでSQLの結果表示する件数を制限する方法

    MySQLだと、limitを使うことで検索結果の表示件数の制御ができるが、Oracle Databaseだとlimitがないので、指定できない。そんなに使う機会がないので、調べる手間があるのでメモ。

    Oracle Databaseでやる場合には、「ROWNUM」を使うことで似たようなことができる。例えば、ROWNUMで、10以下に設定すると、最初から10行目まで表示される。これをうまく使うことで、いろいろとできる。

    例)

    SELECT EXTENDED_TIMESTAMP, DB_USER, SQL_TEXT  
    FROM DBA_COMMON_AUDIT_TRAIL  
    WHERE ROWNUM <= 10;
  • Windows Server 2022のインストールディスクを作る場合は、DVD-R DLで。

    久しぶりに物理サーバに、Windows Serverをインストールした。今の最新OSのWindows Server 2022をインストールするために、ISOファイルを落としたのだが、これのサイズが、5.31GBあった。DVD-Rだと、4.3GBの容量なので作成することができない。そのため、Windows Server 2022のインストールディスクを作るために、DVD-R DLのディスクを買いにいった。

    普通のDVD-Rだと、Windows Server 2022は容量が足りずに焼くことができないので注意。買いに行く前にISOファイルのサイズを確認したのでよかった。

  • APT攻撃やマルウェアを防ぐツールをテストするときに使えるツールのメモ。

    APT攻撃やマルウェアを防ぐアンチウィルスやEDRツールなどをテストしたいときに、使えるツールのメモ。

    下記に公開されているツールを、コマンドで実行すれば検知されるかどうかがわかるとのこと。

    APTシミュレーター:システムが APT 攻撃の被害者であるかのように見せるためのツールセット
    https://github.com/NextronSystems/APTSimulator

    まだ、試せていないので、余裕ができたら試してみたい。

  • Veeam Backup & Replicationのパッチ適用方法

    Veeam Backup & Replicationも無償のVeeam Backup & Replication  Community Edition も累積パッチのインストーラーが公開されている。インストーラー形式なので、下記のパッチ情報のページから最新版をダウンロードして、インストーラーを起動させてインストールする。

    Backup & Replication 12の累積パッチ情報
    https://www.veeam.com/kb4420

    Backup & Replication 11aの累積パッチ情報
    https://www.veeam.com/kb4245

    累積パッチ形式のため、インストーラーのサイズが大きい。そのため、パッチをあてるときも、ちょっと時間がかかるので、気長に待つ。エージェントについては、自動で更新することもできるし、個別対応もできる。

    累積パッチなので、パッチの順番など考えることが少ないのは楽でよい。

  • 2023年3月のWindows Update後、MSPEAPの無線LANで接続エラー

    今月(2023年3月)のWindows Update後、MS PEAPで接続している無線で、急に接続できないエラーが多発した。メーカーや機種については、ばらつきがあるので、機種固有の問題ではなさそう。接続できているPCも多いので、トリガーをWindows Updateが引いただけで、今回のアップデートに何かがあるというわけでもなさそう。

    1回、無線LANの接続を消して、MS PEAP接続を再設定すると接続できるようになる。ただ、既存の接続設定だと、RADIUSの認証ではじかれてしまう。

    ちなみに、無線LANのAPは、Meraki。Merakiでは、下記のエラーが出ていた。

    Client made an 802.1X authentication request to the RADIUS server, but it did not respond.
  • 企業用のMicrosoft 365でログイン時に2段階認証を求められるようになった。

    企業用のMicrosoft 365でログイン時に2段階認証を求められるようになったと、急に言われ始めた。もともとMFAのところは設定していないので、2段階認証が求められるはずはないはずだが。

    念のため調べてみると、Microsoft 365の画面の「ホーム > セットアップ > 多要素認証 (MFA) の構成」で、「完了」のところに緑チェックマークがついている。

    ここの管理をクリックすると、Azure ADの管理画面が開く。概要のプロパティのタブを開くと、「お客様の組織は、セキュリティの既定値群で保護されています。」に緑チェックマークがついている。セキュリティの規定値で、MFAが有効化されているので、M365のログイン時に、2段階認証のMicrosoft Authenticatorの登録が促されていた。MFAを無効化する場合は、ここの「セキュリティの既定値の管理」をクリックして、設定を変更する。

    この規定値については、下記の「Japan Azure Identity Support Blog」にあるように、自動的に有効化されたため。

    2022 年 6 月末から「セキュリティの既定値群」の有効化が促されます (対象 : 一部のテナント)
    https://jpazureid.github.io/blog/azure-active-directory/security-default-2022/

  • ASP.NETで「Web.HttpRequest.GetEntireRawContent()」のエラーが発生

    ASP.NETのアプリで、アプリケーションがクラッシュした。出力しているログをみても、下記のような程度しかエラーが出ていない。コーディングしたところとは無関係なエラーが出力されてきた。

    2023-02-XX 10:mm:ss,sss ERROR :  - Global_asax.Application_Error[xx] :    場所 System.Web.HttpRequest.GetEntireRawContent() 
       場所 System.Web.HttpRequest.GetMultipartContent() 
       場所 System.Web.HttpRequest.FillInFormCollection() 
       場所 System.Web.HttpRequest.EnsureForm() 
       場所 System.Web.HttpRequest.get_Form() 
       場所 System.Web.HttpRequest.get_HasForm() 
       場所 System.Web.UI.Page.GetCollectionBasedOnMethod(Boolean dontReturnNull) 
       場所 System.Web.UI.Page.DeterminePostBackMode() 
       場所 System.Web.UI.Page.ProcessRequestMain(Boolean includeStagesBeforeAsyncPoint, Boolean includeStagesAfterAsyncPoint)

    調べたところ、ファイルのアップロードで発生しており、「Web.HttpRequest.GetEntireRawContent()」のところで、POSTされてきた要求のサイズが大きすぎて、クラッシュしていることがわかった。

    調べてみると、IISの設定では、デフォルトでPOSTサイズは30MBまで。ASP.NETでは、デフォルトで4MBまで、だった。アップロードのファイルサイズが数メガあり、POSTサイズを超えたのが原因だった。

    対応としては、アップロードするファイルサイズを制限するか、ASP.NETの設定(web.config)を変えて、もっと大きいファイルサイズをアップロードできるようにするか、だ。

  • Web.configでASP.NETのPOSTサイズを設定する

    ASP.NETのアプリには、デフォルトの場合、POSTできるサイズが4MBに制限されている。POSTの制限なので、ファイルのアップロードをPOSTで行う場合も、このデフォルトの4MBの制限にかかる。(なお、IISのデフォルトは30MB)

    大きなファイルをアップロードするためには、Web.configに次の設定を行う。

    system.webセクションに、`<httpRuntime maxRequestLength=”サイズ指定” />` を追加し、サイズを指定する。単位はKbyteなので注意。

    system.webServerセクションに、` <requestLimits maxAllowedContentLength=”サイズ指定”/>` を追加し、サイズを指定する。単位はByteなので注意。

    今回指定しているのは、POSTなどでリクエストされるサイズなので、厳密のはアップロードされるファイルのサイズではない。他にも情報を送る場合には、MAXのファイルサイズ+送信データ量にする必要があるので注意。厳密に指定しなくてもよければ、大き目のサイズを指定しておくのがよい。

    web.configの設定例)

      <system.web> 
        <httpRuntime maxRequestLength="20480" /><!--20MB 単位はKbyte--> 
      </system.web> 
      <system.webServer> 
        <security> 
          <requestFiltering> 
            <requestLimits maxAllowedContentLength="20971520"/><!--20MB 単位はByte--> 
          </requestFiltering> 
        </security> 
      </system.webServer>

    参考:

    https://zukucode.com/2018/06/aspnet-upload-size.html

    ※参考にしたところは、微妙にWeb.configの設定ミスがあるので注意。
  • dotNET6のアプリがIIS上だと原因不明の500エラーになる

    .NET6のアプリをIISにデプロイしたが、500エラーで動作せず。コンパイル自体はエラーになっていなかったが、IIS上にデプロイして、実行するとエラーになった。

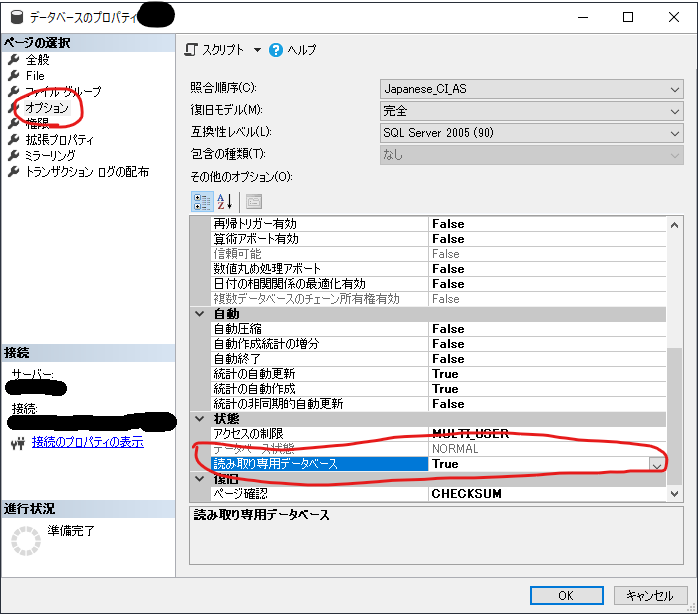
    いろいろと調べていくと、「アプリケーションの発行」の設定の「Entity Frameworkの移行」のところにバツマークがついていた。内容は、「dotnet tool restore」だ。これが影響しており、正常にアプリケーションの発行ができていなかった。

    対処として、ソリューションのクリーンとリビルドを行ったが、改善せず。

    表示されていたパスにある「dotnet-tools.json」を別のファイル名にリネームして、再度発行を試したところ、正常に発行ができて、IIS上でも動作した。「dotnet-tools.json」のファイルの更新で問題があったことが原因だった。